※本記事にはプロモーション(アフィリエイト広告)が含まれます。
「二段階認証をしていても、口座を乗っ取られるの?」
「ニュースで不正アクセスを見るたびに不安。自分は何をすればいい?」
証券口座や仮想通貨の口座を持っていると、こうした心配はつきものです。
結論から言うと、自分でできる対策だけで100%防ぐことはできません。サービス側のシステムが狙われることもあるからです。それでも、乗っ取りの多くは「偽サイトにIDやパスワードを入力させる」手口で、これは自分の設定でかなり防げます。
この記事では、①自分で防ぐ ②口座を選ぶ ③被害を小さくするの3つに分けて、今日からできる10のチェックをまとめました。
・いちばん効く1つ → パスキーを登録する(偽サイトでは使えない認証)
・クセにする1つ → メールやSMSのリンクからログインしない
・もしもに備える1つ → 通知をオンにして、置く金額を分ける
全部で10分ほどでできます。下のチェックリストを上から順に進めてください。
💡 この記事のポイント
- 2025年の証券口座の乗っ取りでは、不正な売買が約7,400億円にのぼった(金融庁)
- ワンタイムパスワードも、偽サイトに入力するとその場で使われてしまう
- パスキーは偽サイトでは働かないため、この手口に強い。証券業界でも標準になりつつある
- 会社によっては、パスキー未登録だと補償されない可能性がある
- サービス側の事故は防げないので、置く金額と場所を分けて被害を小さくする
なぜ今、口座の乗っ取りが問題になっているの?
2025年は、ネット証券の口座が乗っ取られ、勝手に株を売られたり、知らない株を買われたりする被害が相次ぎました。金融庁の集計では、2025年の1年間で不正アクセスは約1万8,000件、不正な売買は約7,400億円にのぼります。
| 2025年(1年間) | 2026年9月(1か月) | |
|---|---|---|
| 不正アクセス | 17,717件 | 37件 |
| 不正取引 | 9,861件 | 2件 |
| 不正な売買の金額 | 約7,400億円(売却約3,949億円+買付約3,468億円) | 約2億円(売却のみ) |
※金融庁「インターネット取引サービスへの不正アクセス・不正取引による被害が急増しています」の月別の表(2026年10月9日更新)をもとに当サイトで合計。金額は四捨五入しています。
2026年に入って件数は大きく減りました。証券各社がパスキーなどの強い認証を必須にしたことが、背景の一つとみられています。ただし、ゼロにはなっていません。2026年8月にも4社で25件の不正取引があり、金融庁は9月にあらためて注意を呼びかけています。
さらに、生成AIで自然な日本語の偽メールを作りやすくなったり、プログラムの弱点(脆弱性)が見つかってから悪用されるまでの時間が短くなったりしている、と指摘されています。2026年10月21日にも、多くのWebサービスで使われているPHPやNode.jsで、緊急の修正版が公開されました。「自分は大丈夫」と思わず、設定を見直しておくことが大切です。
GMOインターネットグループは、FXの自動売買ツールを動かすためのサーバーサービス「お名前.comデスクトップクラウド」が不正アクセスを受けたと発表しました。報道によると、一部のサーバーに不正なプログラムが仕込まれ、利用者がサーバーに保存していたFX口座のパスワードなどが漏れた可能性があり、不正な操作の報告も出ています。対象は最大26,739件とされています。
これはサーバーサービスの事故で、報道ではGMOコインやGMOクリック証券のシステムが破られたとはされていません。教訓は、口座のIDやパスワードを、ほかのツールやサーバーに預けると、そこから漏れることがあるという点です(チェック6)。該当するサービスを使っている人は、取引履歴と残高の確認、パスワードの変更をしてください。
二段階認証が破られる「リアルタイムフィッシング」とは
「二段階認証をしているのに、なぜ乗っ取られるの?」と思うかもしれません。多くの被害で使われたのがリアルタイムフィッシングという手口です。
STEP2 偽サイトにIDとパスワードを入力する
STEP3 届いたワンタイムパスワード(SMSや認証アプリの6桁の数字)も入力する
STEP4 犯人がその数字をその場で本物のサイトに打ち込み、ログインしてしまう
ワンタイムパスワードは「1回しか使えない」数字ですが、犯人が先に使えば意味がありません。偽サイトが本物とほぼ同じ見た目なので、注意していても見分けるのは難しくなっています。
パスキーなら、偽サイトでは働かない
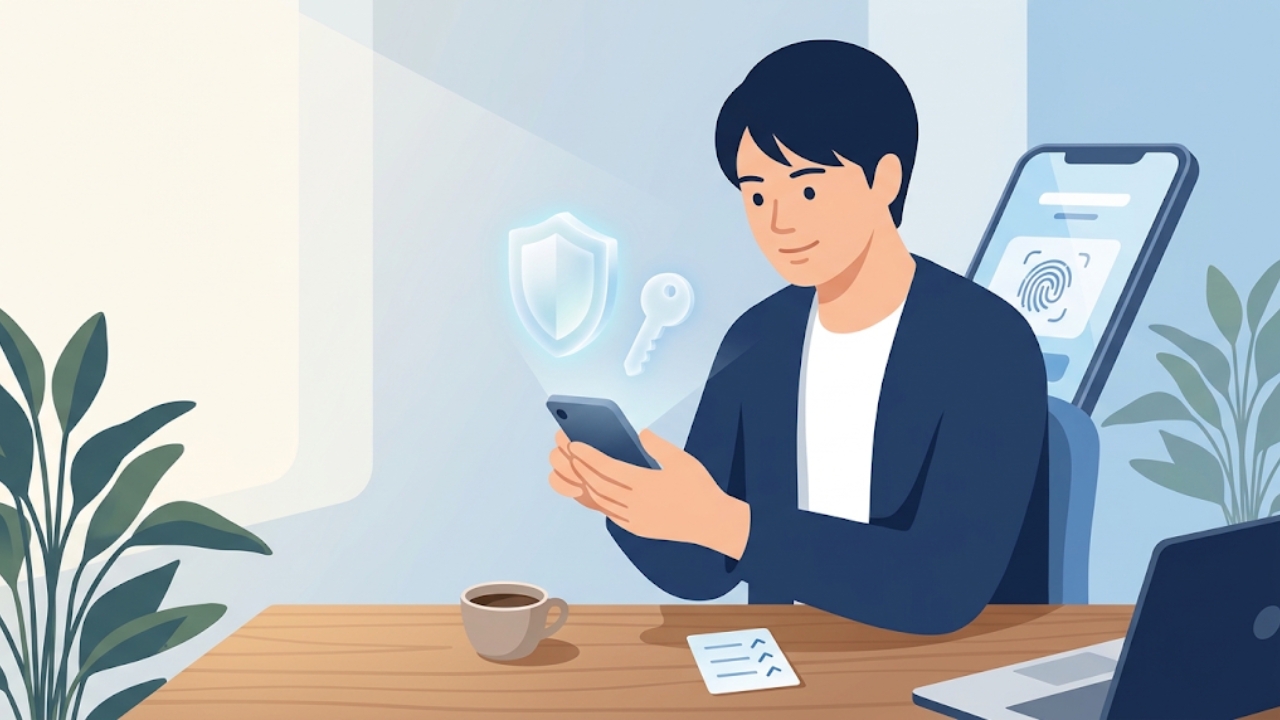
パスキーは、スマホの指紋認証や顔認証でログインするしくみです。パスキーは登録した本物のサイトでしか働かないため、偽サイトに誘導されても、ログインに使われる情報を盗まれにくいのが特長です。
| ワンタイムパスワード | パスキー | |
|---|---|---|
| 使い方 | SMSやアプリに届く数字を入力 | スマホの指紋・顔認証などで確認 |
| 偽サイトに入力すると | その場で犯人に使われるおそれ | 偽サイトでは働かない |
| 覚えるもの | パスワード+数字の入力 | なし(スマホのロック解除だけ) |
日本証券業協会は、ログインや出金、出金先口座の変更などの重要な操作で、パスキーのような「フィッシングに強い認証」を必須にすることを標準とする指針を、2025年10月から適用しています。
今日からできる10のチェックリスト
上から順に、できたものにチェックを入れていきましょう。①〜⑥は自分で防ぐ対策、⑦⑧は口座の選び方、⑨⑩は被害を小さくする備えです。
①自分で防ぐ(6つ)
いちばん効果が大きい対策です。設定メニューの「セキュリティ」や「パスキー」から登録できます。登録はスマホ1台につき数分です。
☐ 2. メール・SMSのリンクからログインしない
公式アプリか、ブックマークした公式サイトからだけ開きます。「至急」「口座が制限されました」といった言葉は、偽メールの定番です。
☐ 3. パスワードを使い回さない
ほかのサイトから漏れたパスワードで、ログインを試されることがあります。スマホのパスワード管理機能を使えば、覚えなくても口座ごとに別のパスワードにできます。
☐ 4. 登録しているメールアドレスのアカウントも守る
メールを乗っ取られると、パスワードの再設定をされてしまいます。メールのアカウントにも二段階認証やパスキーを設定しましょう。
☐ 5. スマホ・パソコンとアプリを最新にする
OSやアプリの更新には、弱点の修正が含まれます。自動更新をオンにしておくのが確実です。
☐ 6. ほかのツールやサービスにIDとパスワードを預けない
自動売買ツールや資産管理アプリなどに口座のログイン情報を保存すると、そのサービスから漏れることがあります(上の最新の事例)。使うなら、本当に必要か、そのサービスの運営元が信頼できるかを確認してください。
②口座を選ぶ(2つ)
ログインや出金でパスキーが使えるか、出金先を本人名義の登録口座に限定できるかを見ます。
☐ 8. 金融庁の登録業者か、補償のルールを確認する
国内で暗号資産の売買をするには、金融庁(財務局)への登録が必要です。不正アクセスの被害を補償する条件(「パスキー登録が条件」など)も、各社の公式サイトで確認しておきましょう。
③被害を小さくする(2つ)
身に覚えのない通知に早く気づけば、被害が広がる前に止められます。
☐ 10. 置く金額と場所を分ける
取引所には、売買に使う分だけを置きます。証券口座と暗号資産の口座、長く持つお金と売買用のお金を分けておけば、1か所で事故が起きても全部を失うことは避けやすくなります。
口座選びで見たい「守りの機能」
チェック7・8を、主な国内の口座で見てみましょう。どの会社も、ここ1〜2年でパスキーへの対応を進めています。
| パスキーの対応 | ポイント | |
|---|---|---|
| Coincheck (暗号資産) |
ログインで利用可能。送金・出金と、送金先・出金先の登録では必須 | お金や暗号資産を外に出す操作は、パスキーがないとできない |
| GMOコイン (暗号資産) |
ログインにパスキーが使える。2026年8月に登録を呼びかけ | アプリのホーム画面から設定でき、設定後もパスワードの管理は必要と案内している |
| 松井証券 (株・投資信託・NISA) |
ログイン時のパスキー登録を必須化(2026年6月から順次) | パスキー未登録で被害にあった場合、補償されない可能性があると案内 |
※2026年10月時点の各社公式サイト・お知らせをもとに作成。対応の範囲や条件は変更される場合があります。どの会社でも、不正アクセスの被害がゼロになることを保証するものではありません。
国内の暗号資産交換業者は、法律でお客さまの暗号資産を会社の資産と分けて管理し、原則としてインターネットから切り離した環境(コールドウォレットなど)で保管することが求められています。2024年5月にDMM Bitcoinで約482億円相当のビットコインが不正に流出した際は、同社がグループの支援で全額を保証すると発表しました。
ただし、補償の範囲や条件は会社ごと、事故ごとに違います。「補償があるから大丈夫」ではなく、チェック9・10で被害を小さくしておくことも忘れないでください。
「送金や出金はパスキーがないとできない、という形で守りたい」ならコインチェック、「ログインもパスキーにして、日本円の出し入れのコストも抑えたい」なら【GMOコイン】、「NISAや株の口座をパスキー必須で使いたい」なら松井証券
 が候補になります。
コインチェック
※口座開設・維持費は無料です。申し込みはスマホで完結します。
※口座開設・維持費は無料です。
📌 暗号資産の取引所を手数料もあわせて比べるなら → 仮想通貨の取引所はどこがいい?初心者向け3社を手数料で比較
📌 NISAの口座を比べるなら → 新NISAの証券会社比較
「自分で保管すれば安全」とは限らない
取引所から自分のウォレット(ハードウェアウォレットなど)に移せば、取引所が狙われても影響を受けません。ただし、自分で保管すると守る責任もすべて自分になります。
- 復元用の言葉(シードフレーズ)をなくすと、二度と取り出せない
- シードフレーズを盗み見られたり、偽アプリに入力したりすると、補償はまったくない
- 送金先のアドレスやネットワークを間違えると、戻ってこない
海外では2026年7月、ハードウェアウォレットの鍵を作るしくみの欠陥が突かれ、多額の暗号資産が盗まれた事例も報じられています。初心者のうちは、登録業者の口座で、パスキーと通知をしっかり設定して使うほうが、間違いが起きにくい選択です。
もし被害にあったら:すぐやる4つのこと
2 安全な端末から、パスワードを変更する(同じパスワードを使っているほかのサイトも)
3 取引履歴・入出金履歴の画面を保存しておく
4 警察に相談する(警察相談専用電話 #9110、または各都道府県警察のサイバー犯罪相談窓口)
どこに相談すればいいか迷ったら、金融庁の金融サービス利用者相談室(0570-016811)でも相談を受け付けています。連絡が早いほど、被害を止められる可能性が高くなります。
よくある質問
Q1. 二段階認証をしていれば安全ですか?
SMSや認証アプリのワンタイムパスワードは、偽サイトに入力するとその場で使われてしまうことがあります。二段階認証をしないよりはずっと安全ですが、使えるならパスキーを登録しておくのがおすすめです。
Q2. パスキーを登録したスマホをなくしたらどうなりますか?
新しいスマホで本人確認をやり直して、パスキーを登録し直すのが一般的です。手順は会社ごとに違います。機種変更の前に、各社の公式サイトで手順を確認しておきましょう。
Q3. 不正アクセスの被害は補償されますか?
会社や状況によって違います。日本証券業協会の指針では、各社が被害の状況や顧客の状況を踏まえて、補償を含めて誠実に対応するとされています。一方で、パスキー未登録の場合は補償されない可能性があると案内している会社もあります。お使いの会社の規定を確認してください。
Q4. 取引所が破綻したり、ハッキングされたりしたら、預けた暗号資産はどうなりますか?
国内の登録業者は、お客さまの暗号資産を会社の資産と分けて管理することが法律で求められています。ただし、全額が必ず戻ると約束されているわけではありません。だからこそ、取引所には売買に使う分だけを置き、口座を分けておくことが大切です。
Q5. 怪しいメールを開いてしまいました。どうすればいいですか?
メールを開いただけなら、すぐに被害が出ることは多くありません。リンク先でIDやパスワードを入力してしまった場合は、すぐに公式アプリか公式サイトからパスワードを変更し、取引履歴を確認して、口座の会社に連絡してください。
まとめ:「全部は防げない」前提で、3段構えで守る
- 自分で防ぐ:パスキー登録、メールのリンクから開かない、パスワードを使い回さない
- 口座を選ぶ:パスキー対応・出金先の制限・補償のルールを確認する
- 被害を小さくする:通知をオンにし、置く金額と場所を分ける
今日やるなら、まずはお使いの口座にパスキーを登録することから始めてください。10分ほどで、乗っ取りのリスクを大きく下げられます。
コインチェック
※本記事は、2026年10月時点の金融庁・日本証券業協会・各社公式サイト等の公開情報と報道をもとに、口座のセキュリティ対策に関する一般的な情報を提供するものです。特定の金融商品の購入や、特定の会社の利用を推奨・保証するものではありません。
※紹介した対策をすべて行っても、不正アクセスや被害を完全に防げることを保証するものではありません。
※各社の認証方法・補償の条件・アプリの画面は変更される場合があります。最新情報は必ず各社の公式サイトでご確認ください。
※事例は報道・各社の発表時点の情報で、その後の調査で内容が変わる場合があります。
※本サイトにはアフィリエイト広告(PR)が含まれます。
<参考資料>
金融庁「インターネット取引サービスへの不正アクセス・不正取引の状況」(2026年10月9日更新)
日本証券業協会「インターネット取引における不正アクセス等防止に向けたガイドライン」改正資料
日本証券業協会「不正アクセス等にご注意ください!」
松井証券「ログイン時のパスキー登録を順次、必須化します」
Coincheck FAQ「パスキーとは何ですか?」
GMOコイン「『パスキー』ご登録のお願い」
共同通信「GMOのFXサービス不正操作か」(2026年10月22日)
金融庁「暗号資産交換業者登録一覧」